نقص امنیتی جدید تاندربولت، دسترسی به دادههای رایانه را امکانپذیر میکند
اخیرا آسیبپذیریهای جدیدی در درگاه تاندربولت (Thunderbolt) پیدا شده؛ درگاهی که رایانهها از آن بسیار استفاده میکنند. این آسیبپذیریها از لحاظ تئوری ممکن است به هکر اجازه دهند در عرض تنها چند دقیقه به محتوای ذخیرهشده روی هارد درایو لپتاپ دسترسی پیدا کند؛ صرفنظر از اینکه لپتاپ قفل یا باز باشد.
این ادعاها درحالی از سوی یکی از پژوهشگران امنیتی دانشگاه فنی آیندهوون مطرح شده که مایکروسافت مدتی پیش به امنیتنداشتن درگاه تاندربولت اشاره کرد بود. خبرگزاری وایرد در گزارشی اختصاصی مینویسد آسیبپذیریهای موردبحث تمامی رایانههایی مجهز به تاندربولت را تحتتأثیر قرار میدهد که تاریخ تولید آنها به پیش از سال ۲۰۱۹ برمیگردد.
برای بهرهبرداری از آسیبپذیریهایی که بهتازگی کشف شدهاند، هکر باید بهصورت فیزیکی به رایانههای مبتنیبر ویندوز یا لینوکس دسترسی پیدا کند. اگر هکر به رایانه دسترسی فیزیکی پیدا کند، از لحاظ تئوری خواهد توانست حتی درصورت قفل بودن لپتاپ و محافظت از آن با رمز عبور، تمامی دادهها را با صرف تقریبا پنج دقیقه زمان بیرون بکشد. حتی اگر رایانه دارای هارد درایو رمزنگاریشده باشد، هکر میتواند به دادههای روی آن دسترسی پیدا کند.
خبرگزاری وایرد میگوید تجهیزاتی که برای بیرونکشیدن اطلاعات رایانههای دارای درگاه تاندربولت نیاز هستند، درمجموع چندصد دلار قیمت دارند؛ بنابراین، هکر میتواند بهسادگی آنها را تهیه کند.
آنطور که پژوهشگر امنیتی دانشگاه فنی آیندهوون میگوید نگرانکنندهترین موضوع مطرحشده این است که نمیتوان این نقصهای امنیتی را ازطریق بهروزرسانی نرمافزاری برطرف کرد. طبق گفتههای او، بهمنظور رفع کامل این آسیبپذیریها باید بازطراحی سختافزاری روی محصولات صورت بگیرد. ناگفته نماند محقق دانشگاه فنی آیندهوون از حملاتی که با این نقصها انجام میشوند، با اصطلاح تاندرسپای (Thunderspy) یاد میکند.
رایانههای خانوادهی مک اپل از سال ۲۰۱۱ تاکنون از درگاه تاندربولت استفاده میکنند؛ بااینحال طبق گزارشهای اخیر، تمامی این رایانهها دربرابر حملات تاندرسپای آسیبپذیر نیستند. پژوهشگر دانشگاه آیندهوون بهصراحت میگوید رایانههای مبتنیبر سیستمعامل macOS تاحدی تحتتأثیر حملات تاندرسپای قرار میگیرند. این نقصهای امنیتی جدید باعث میشوند شماری از رایانههای سری مک دربرابر نوعی حملات هکی خاص شبیهبه BadUSB آسیبپذیر باشند. این نوع حملات در دل فرمور سختافزار دستگاهها انجام میگیرند و هنگامی آلوده میشود که لپتاپ به درگاه USB متصل شود.
نکتهی عجیب این است که روند آلودهشدن لپتاپ در حملات BadUSB هنگام اتصال رخ میدهد و پیش از اینکه کاربر بفهمد، کار از کار گذشته است. BadUSB نقصی امنیتی بود که در سال ۲۰۱۴ ظاهر شد و به هکرها امکان میداد تنها با USB آلوده به بدافزار، کنترل کامل رایانه را در دست بگیرند و دادههای آن را بدزدند. ازطریق این نقص امنیتی حتی امکان جاسوسی از کاربر فراهم میشد.
یورن رایتنبرگ، پژوهشگری است که آسیبپذیریهای جدید تاندربولت را کشف کرده. وی ویدئویی جدید روی یوتیوب آپلود کرده تا به ما نشان دهد چگونه میتوان ازطریق این درگاه در پنج دقیقه به دادههای روی رایانه دسترسی پیدا کرد. در ویدئو میبینیم رایتنبرگ پنل پشتی لپتاپ را برمیدارد و دستگاهی خاص در داخل آن قرار میدهد. ناگفته نماند لپتاپ یادشده از سری تینکپد شرکت لنوو است و با رمزعبور از محتوای آن محافظت میشود. یورن رایتنبرگ با قراردادن دستگاه خاصش سیستمهای امنیتی لپتاپ لنوو را از کار میاندازد و بهگونهای لپتاپ را روشن میکند که گویا رمزعبورش را دارد. روند کلی انجام این کار تقریبا پنج دقیقه طول میکشد.
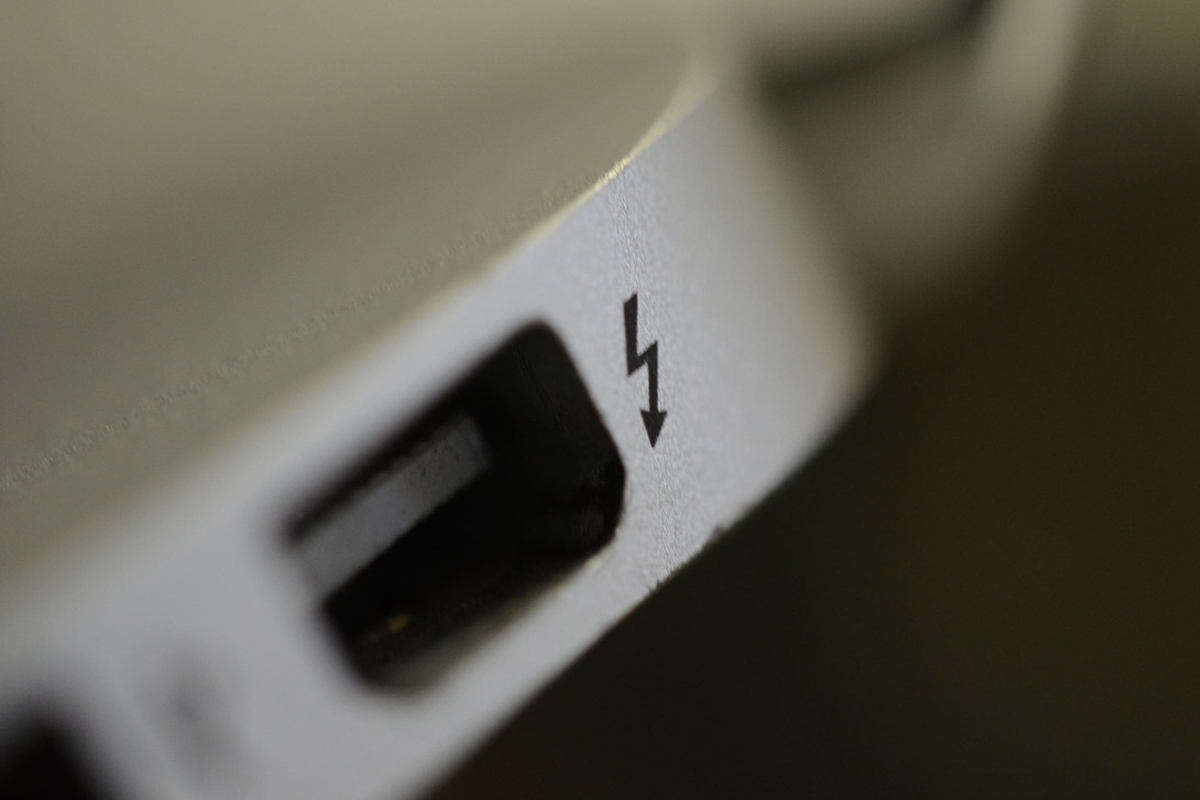
نمایی از درگاه تاندربولت
این نخستینباری نیست که نگرانیهای امنیتیمحور دربارهی فناوری تاندربولت اینتل افزایش مییابد؛ زیرا تاندربولت فناوری خاصی است که برای دستیابی به هدفش، یعنی ارائهی سرعت انتقال بالا، باید بهصورت مستقیم با حافظهی رایانه ارتباط برقرار کند. در سال گذشتهی میلادی، تعدادی از پژوهشگران امنیتی نقصی جدید در تاندربولت پیدا کردند که به هکر امکان میداد ازطریق دستگاهی بهظاهر بیخطر مجهز به USB-C یا DisplayPort اطلاعات رایانه را بیرون بکشد. در آن زمان، پژوهشگران این نقص را تاندرکلپ (Thunderclap) نامیده بودند. افزونبراین، همانطورکه اشاره کردیم، احتمالا بهدلیل همین مشکلات امنیتی است که مایکروسافت تاکنون در محصولات سری سرفیس از درگاه تاندربولت استفاده نکرده.
منبع:
https://www.zoomit.ir/2020/5/11/348412/thunderbolt-thunderspy-flaw-hackers-steal-data-five-minutes/

ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید